Shopfloor Experte
Lesedauer: 7 Min.
Best Practice
In einer immer stärker vernetzten digitalen Welt sind Cyberangriffe eine ständige Bedrohung. Die Europäische Union hat darauf mit zwei wegweisenden Regelwerken reagiert: dem Cyber Resilience Act (CRA) und der NIS-2-Richtlinie. Für IT-Leiter und Einkauf ist es jetzt entscheidender denn je, nicht nur die eigenen Systeme zu schützen, sondern auch die Cyber-Resilienz der gesamten Lieferkette sicherzustellen. Ihre Software-Lieferanten spielen dabei eine zentrale Rolle. Doch woran erkennen Sie, ob ein Anbieter die neuen Anforderungen tatsächlich erfüllt und nicht nur leere Versprechungen macht?
Dieser Artikel beleuchtet die wichtigsten Red Flags, auf die Sie bei der Auswahl und Bewertung Ihrer Software-Lieferanten achten müssen, um Compliance-Risiken und potenzielle Sicherheitslücken zu vermeiden.
CRA und NIS-2: Die neuen Spielregeln im Cyberspace
Der Cyber Resilience Act (CRA) ist eine EU-Verordnung, die am 11. Dezember 2024 in Kraft getreten ist. Er legt erstmals europaweit einheitliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen über deren gesamten Lebenszyklus fest. Ziel ist es, die Cybersicherheit im EU-Binnenmarkt zu erhöhen und Schwachstellen zu reduzieren. Der CRA gilt für alle digitalen Produkte, die auf dem EU-Markt bereitgestellt werden – unabhängig vom Entwicklungs- oder Firmensitz und ob kostenpflichtig oder kostenlos (bei kommerzieller Absicht).
Betroffen sind: Hersteller, Importeure und Händler von Hardware (z.B. Router, Smartphones) und Software (z.B. Betriebssysteme, Apps, B2B-Systeme).
Wesentliche Pflichten für Hersteller (und damit Ihre Lieferanten):
- Security by Design & Default: Sicherheit muss von Anfang an in Entwicklung und Produkt integriert sein.
- Risikobewertung: Durchführung und Dokumentation von Cybersicherheits-Risikobewertungen.
- SBOM (Software Bill of Materials): Umfassende Dokumentation aller Software-Komponenten und Abhängigkeiten.
- Schwachstellenmanagement: Systematische Identifikation, Behebung und Bereitstellung von Sicherheitsupdates für mind. fünf Jahre.
- Meldepflichten: Schnelle Meldung von Schwachstellen und Sicherheitsvorfällen an Behörden (ab September 2026).
- Konformitätserklärung & CE-Kennzeichnung: Nach erfolgreicher Konformitätsbewertung.
Konsequenzen bei Nichtbeachtung: Hohe Bußgelder (bis zu 15 Mio. Euro oder 2,5 % des Jahresumsatzes), Produktverbote, Rückrufe und Reputationsverlust.
Die NIS-2-Richtlinie hingegen, die seit Oktober 2024 in Österreich nationales Recht umgewandelt worden ist (in Deutschland noch nicht vollständig, Stand Februar 2026), konzentriert sich auf die organisatorische Cybersicherheit in kritischen und wichtigen Sektoren. Sie verpflichtet Unternehmen zu umfassenden Sicherheitsmaßnahmen und Incident-Reporting. NIS-2 unterscheidet zwischen "wesentlichen Einrichtungen" (z.B. in Sektoren wie Energie, Verkehr, Banken, Gesundheitswesen, Digitale Infrastruktur) und "wichtigen Einrichtungen" (z.B. in der Post- und Abfallwirtschaft, Lebensmittelproduktion, sowie Hersteller kritischen Produkten wie: Medizinprodukte, Computer, Elektronik, optische Produkte, Elektrische Ausrüstungen, Maschinenbau, Kraftwagen und Kraftwagenteile, Automobilindustrie und Sonstige Transportmittel). Grundsätzlich sind mittlere und große Unternehmen dieser Sektoren betroffen, kleinere Unternehmen können in Ausnahmefällen ebenfalls in den Geltungsbereich fallen, wenn ihre Dienste für die Gesellschaft besonders kritisch sind.

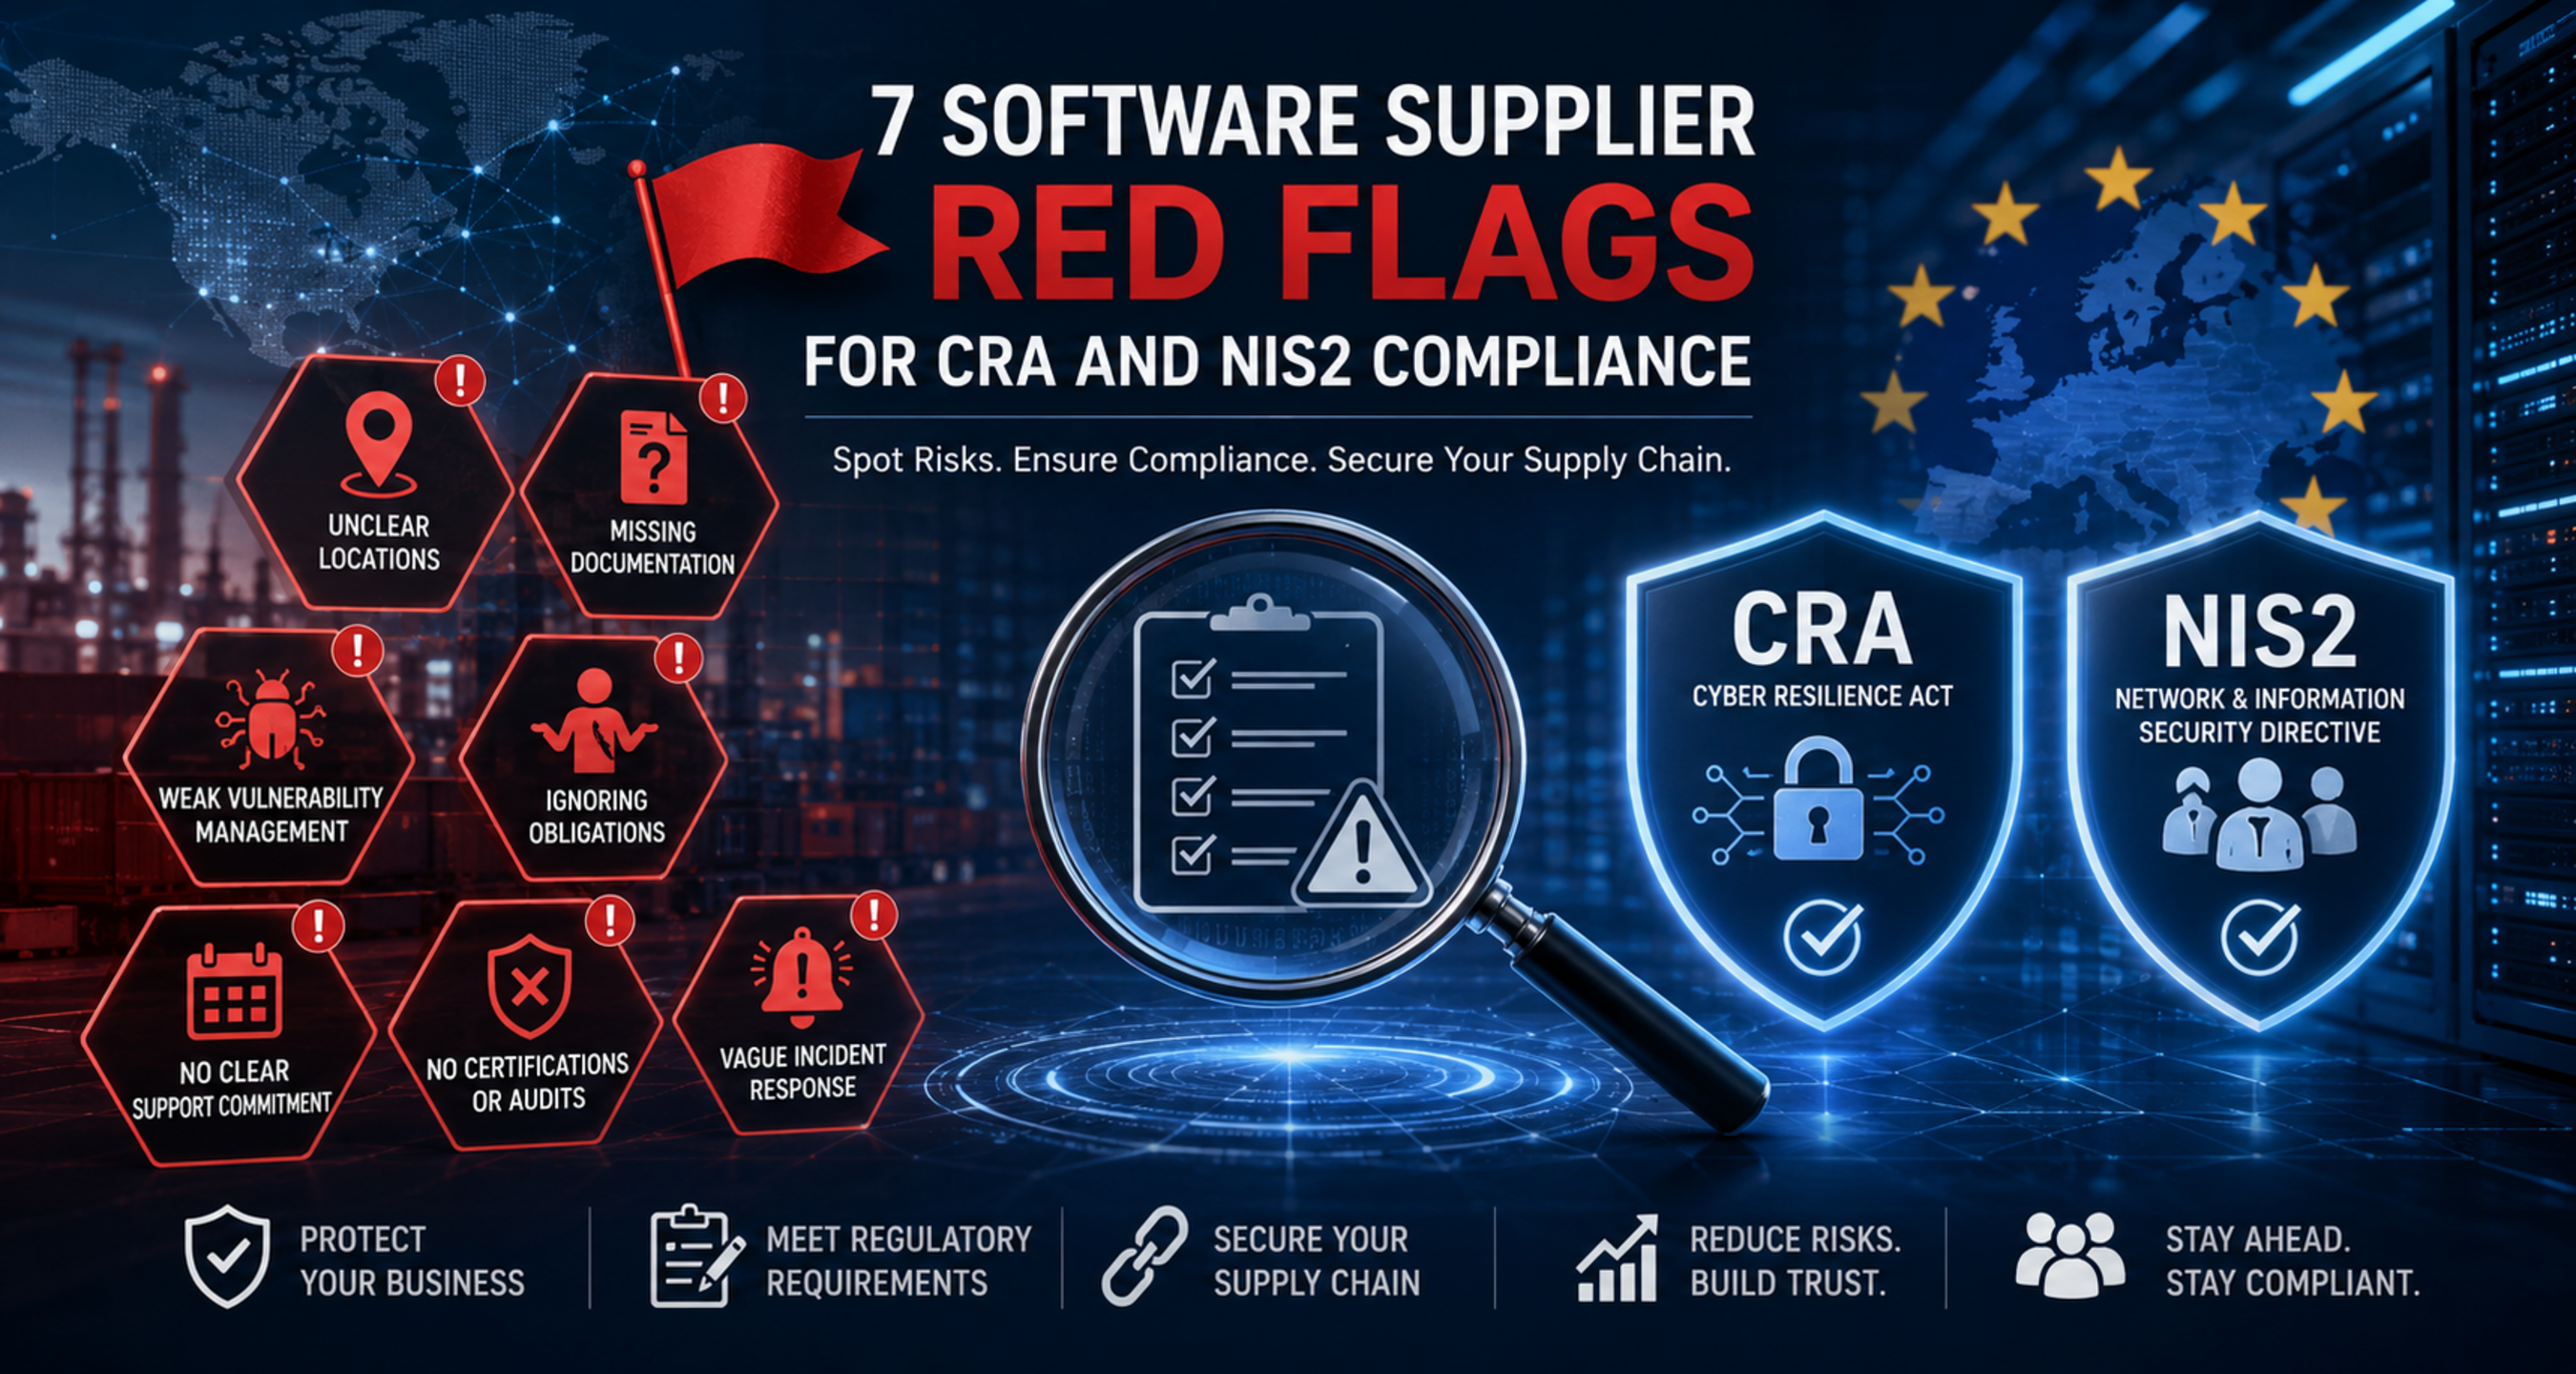
Sieben Red Flags bei Software-Lieferanten: Was IT-Leitung und Einkauf wissen müssen
Im Lichte des CRA und der NIS-2-Richtlinie ist es unerlässlich, Lieferanten kritisch zu prüfen. Hier sind die entscheidenden Warnsignale:

-
Red Flag 1: Intransparenz bei Herstellungs- und Ausführungsort
- Warum eine Red Flag: Unklare Angaben zu Entwicklungs- und Serverstandorten (z.B. außerhalb der EU) bergen geopolitische Risiken und Probleme bei der Datensouveränität (lokale Gesetze). Dies kann Ihre NIS-2-Compliance gefährden und die Nachvollziehbarkeit der CRA-Konformität erschweren.
- Ihre Fragen: Wo genau wird die Software entwickelt und betrieben? Welche Cloud-Provider und -Regionen nutzen Sie?
-
Red Flag 2: Fehlende oder mangelhafte Produkt- und Komponenten-Dokumentation
- Warum eine Red Flag: Der CRA verlangt eine Software Bill of Materials (SBOM). Ohne diese umfassende Dokumentation können Sie Schwachstellen in Drittkomponenten nicht erkennen, Ihre Risikobewertung ist unzureichend, und Sie verstoßen potenziell gegen CRA-Pflichten.
- Ihre Fragen: Können Sie eine aktuelle SBOM in einem maschinenlesbaren Format bereitstellen? Wie stellen Sie deren Aktualität sicher?
-
Red Flag 3: Lückenhaftes Schwachstellenmanagement und mangelnde Update-Fähigkeit
- Warum eine Red Flag: Der CRA fordert systematisches Schwachstellenmanagement und die Bereitstellung von kostenlosen Sicherheitsupdates für mindestens fünf Jahre. Fehlen klare Prozesse oder Zusagen, wird die Software schnell zum Sicherheitsrisiko und untergräbt Ihre eigenen NIS-2-Pflichten.
- Ihre Fragen: Wie läuft Ihr Schwachstellenmanagement? Wie lange wird die Produktversion mit Sicherheitsupdates versorgt?
-
Red Flag 4: Unkenntnis oder Verharmlosung der eigenen CRA/NIS-2-Pflichten
- Warum eine Red Flag: Ein Lieferant, der die Relevanz von CRA/NIS-2 für seine Produkte oder Prozesse nicht versteht, signalisiert mangelndes Risikobewusstsein und fehlende Compliance-Strategien. Eine falsche Einschätzung der Produktkategorie kann wichtige Prüfungen verhindern.
- Ihre Fragen: Wie stellt Ihr Unternehmen die Einhaltung von CRA und NIS-2 sicher? Wurden interne Prozesse entsprechend angepasst (z.B. Security by Design)?
-
Red Flag 5: Keine klare Verpflichtung zu Support- und Update-Zyklen
- Warum eine Red Flag: Der CRA verlangt mindestens fünf Jahre Sicherheitsupdates. Ohne eine klare vertragliche Zusage für Support-Zeiträume fehlt Ihnen Planungs- und Investitionssicherheit. Dies kann zu teuren Migrationen oder dem Betrieb unsicherer Software führen.
- Ihre Fragen: Wie lange ist der garantierte Support-Zeitraum für Sicherheitsupdates? Wie werden End-of-Life-Phasen kommuniziert?
-
Red Flag 6: Fehlende Sicherheitszertifizierungen oder Audit-Bereitschaft
- Warum eine Red Flag: Besonders für höhere CRA-Produktkategorien sind externe Konformitätsbewertungen oder Zertifizierungen vorgeschrieben. Eine Weigerung, diese Nachweise zu erbringen oder Audits zu ermöglichen, deutet auf unzureichende Prüfungen oder mangelnde Sicherheit hin.
- Ihre Fragen: Welche Konformitätsbewertungsverfahren wurden durchlaufen? Können Sie Zertifikate oder Audit-Berichte vorlegen?
-
Red Flag 7: Vage oder unzureichende Incident-Response-Pläne
- Warum eine Red Flag: CRA (Meldepflichten ab 2026) und NIS-2 fordern schnelle und präzise Meldungen bei Sicherheitsvorfällen. Ein Lieferant muss einen klaren Plan haben, wie er Sie als Kunde und relevante Behörden fristgerecht informiert, um Ihnen die Einhaltung eigener Meldepflichten zu ermöglichen.
- Ihre Fragen: Haben Sie einen Incident-Response-Plan? Wie und wann informieren Sie uns über Sicherheitsvorfälle?
Handlungsempfehlungen für Einkauf und IT-Leitung
- Vertragsgestaltung: Integrieren Sie explizite CRA- und NIS-2-Klauseln (SBOMs, Update-Zyklen, Incident-Response) in Verträge.
- Due Diligence: Prüfen Sie potenzielle und bestehende Lieferanten detailliert anhand von CRA-/NIS-2-Checklisten.
- Transparenz einfordern: Bestehen Sie auf offener Kommunikation über Sicherheitsarchitektur, Entwicklung und Standorte.
- Audits: Planen Sie (wenn vertraglich möglich) regelmäßige Sicherheitsaudits oder fordern Sie Audit-Berichte an.
- Interne Schulung: Bilden Sie Ihre Teams zu CRA und NIS-2 aus, um Lieferkettenrisiken besser bewerten zu können.
Fazit
CRA und NIS-2 läuten eine neue Ära der Cybersicherheit ein. Für IT-Leiter und Einkauf ist es eine gemeinsame Aufgabe, die Compliance von Software-Lieferanten kritisch zu prüfen. Proaktives Handeln und die genaue Betrachtung der Red Flags sind entscheidend, um die hohen Sicherheitsanforderungen zu erfüllen und Ihr Unternehmen umfassend zu schützen. Wer heute auf diese Warnsignale achtet, sichert die digitale Zukunft seines Unternehmens.
Möchten Sie mehr erfahren? Dann sind wir für Sie da!